客户名单被离职销售打包带走,你的损失不止一单
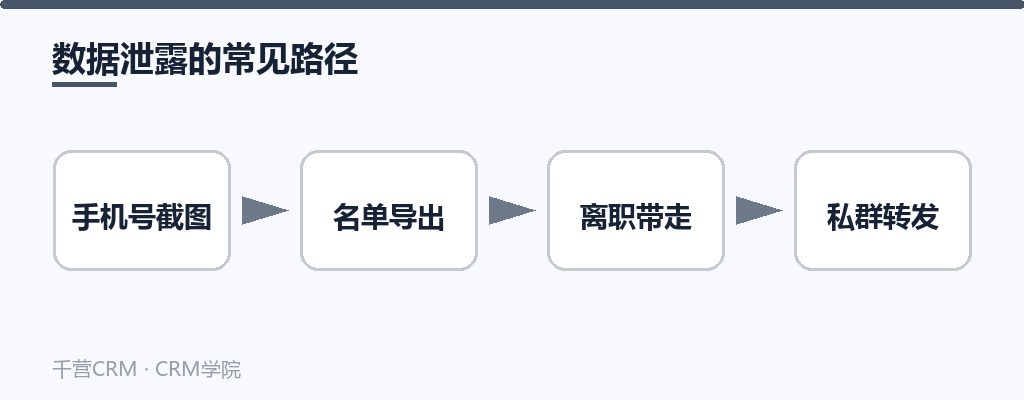
客户数据是销售团队最核心的资产,也是最容易被泄露的:手机号截图、名单导出、离职带走。千营CRM的「数据安全」模块(设置菜单下)用于控制敏感信息的展示权限和数据操作通知,防止信息泄露、提升流转可追溯性。
核心机制:逐项开关,独立控制
数据安全模块里的每个配置项都配有开关(已开启/未开启),独立控制。建议至少开三类:
- 敏感信息展示控制:普通角色看客户手机号时做部分隐藏,需要完整号码跟进时申请查看
- 数据操作通知:重要数据的修改、删除、导出动作推送给管理员,谁动了数据第一时间知道
- 可追溯性配置:配合操作日志,泄露事件能查到人、查到时间
和数据权限配合:两层防线
数据安全管的是"敏感字段怎么展示",数据权限管的是"谁能看哪些数据"——两个维度要一起配。在角色和个人权限里设置数据查看范围(本人/本部门/全部),销售只看自己的客户,部门主管看本部门,再用数据安全控制手机号等敏感字段的展示形式。
常见误区:信任代替管理
很多老板说"我人都信得过"。但数据泄露多数不是恶意,是顺手:截图发到私人群、离职前导出一份"备用"。防线的作用不是防贼,是让违规动作留下痕迹。开开关的成本五分钟,事后追溯的成本可能是整个客户盘子。
小结
数据安全配置的建议顺序:先开数据操作通知(看得见),再控敏感信息展示(看不全),最后固化数据权限范围(看得对)。三步做完,客户资产的泄露风险降到最低。