销售离职带走三百个客户微信,你到第二天才知道
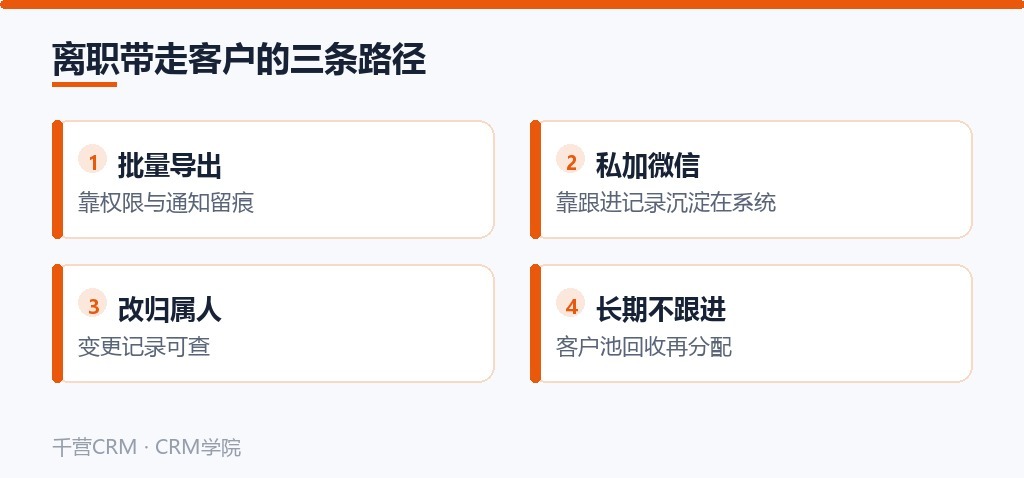
客户资料存在Excel和个人手机里,等于把命脉交到每个销售手上:离职前批量导出一遍,客户微信早就加了个遍,转手把归属人改掉、资料带走的案例并不少见。做好客户数据安全要从两个方向收口:千营CRM的数据安全模块控制系统敏感信息的展示权限及数据操作通知,防止信息泄露并提升数据流转的可追溯性;再配合客户模块和菜单管理,客户资料防泄漏的防线才算完整。
数据安全设置在哪、怎么用
进入设置中的数据安全模块,可以看到安全配置项列表。每个配置项均配有开关(已开启/未开启),支持独立控制——也就是说,敏感信息展示和数据操作通知这两类能力,可以按企业的实际情况逐项开启,不需要一刀切。
哪些属于敏感信息?以客户模块里真实存在的字段为口径:客户名称、手机号,以及邮箱、详细地址、注册资本、员工人数这类客户字段,都是客户档案的核心内容。开启展示权限控制后,无权限人员看到的将受到限制。需要说明的是,脱敏展示的具体规则以系统内当前配置项为准,不同版本可能有差异,配置前建议逐项确认每个开关的作用范围,不要凭想象勾选。
操作可追溯:配合客户模块的真实动作
数据操作通知的价值在于"谁动了数据,管理者知道"。结合客户模块里两个最容易出问题的动作看:
- 变更归属人:把客户转交给其他员工是正常协作,但如果离职前夕出现批量转给同一个人的操作,就应该被看见;
- 退回客户池:把客户退回线索池或公海池也是标准动作,异常时段的批量退回同样值得留意。
此外,客户详情页的跟进记录和操作记录本身就在沉淀痕迹:每次提交跟进后,内容自动显示在"操作记录"列表中,包含操作人、操作类型、更新时间。客户跟得深不深、谁在跟,系统里都有据可查,而不是只存在销售的私人微信里。
防泄漏的四道口子怎么布
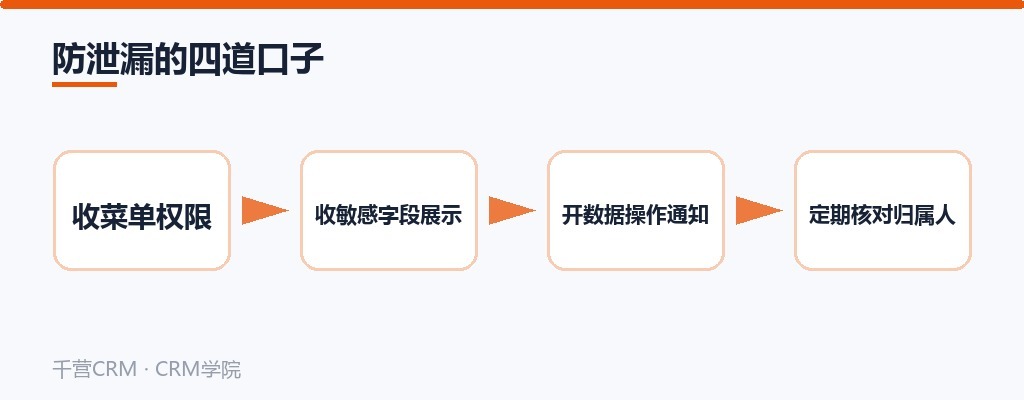
按顺序布防,CRM数据安全才不是一句口号:第一道是菜单权限,在菜单管理里控制各功能模块的可见范围,不相关的人先看不到入口;第二道是敏感字段展示,在数据安全模块开启对应展示权限控制,让无权限者看不全关键客户字段;第三道是数据操作通知,开启后数据变动有消息触达,异常操作当天就能发现;第四道是定期核对归属人,查看客户台账中按归属人筛选的结果,确认客户资源分布与人员在职状态一致。
按角色差异来配,而不是一刀切
同一套配置,不同角色该不一样:一线销售需要的客户字段以跟进为主,敏感展示控制可以相对收紧;销售主管带团队复盘,需要看到归属、流转等更完整的信息;财务或运营岗关注回款与订单,客户资料字段可以少展示。每个配置项独立开关的好处就在这里,可以按岗位逐项组合,先小范围试运行一两周,再固化成企业的默认配置。
常见错误与小结
三个高频错误:一是所有开关一把全开,通知轰炸后大家开始无视通知,建议按团队规模逐步开启;二是只收数据不管入口,敏感字段控制了,功能菜单却全员可见,两道要一起配;三是配置完不做演练,换个低权限账号登录验证一遍,确认展示效果符合预期。客户数据安全的本质是"能查、能留痕、能追责",而不是把所有人当成嫌疑人。如果你正在招人或有人即将离职,先用千营CRM的数据安全模块把这几道口子过一遍,再看客户模块的变更归属人和退回客户池记录,大多数客户数据安全风险都能提前拦住。