明道云转千营CRM后,日常维护就三件事:菜单、类型、数据开关
低代码平台搭出来的CRM,维护成本藏在上线之后:表单、联动、视图全是搭的人手搓的,搭的人一走,改个字段都没人敢动。换成成品CRM,维护从「开发活」变成「配置活」,千营CRM里日常要维护的就三块:菜单可见范围、日程类型、数据安全开关。客户管理的使用体验好不好,一半取决于这三处配置有没有人管。
一、低代码应用撤场之后,维护压在谁身上?
先看一个真实场景:某公司用明道云搭了一套客户台账,由外部实施顾问搭的,顾问撤场两个月后业务变了,要在表单里加一个批次字段,全公司没人会改联动规则,台账停摆 5 周,客户数据断档,销售继续用 Excel 记,客户管理的唯一入口就这么断的,月底对账两边数据对不上,返工了一整个星期。
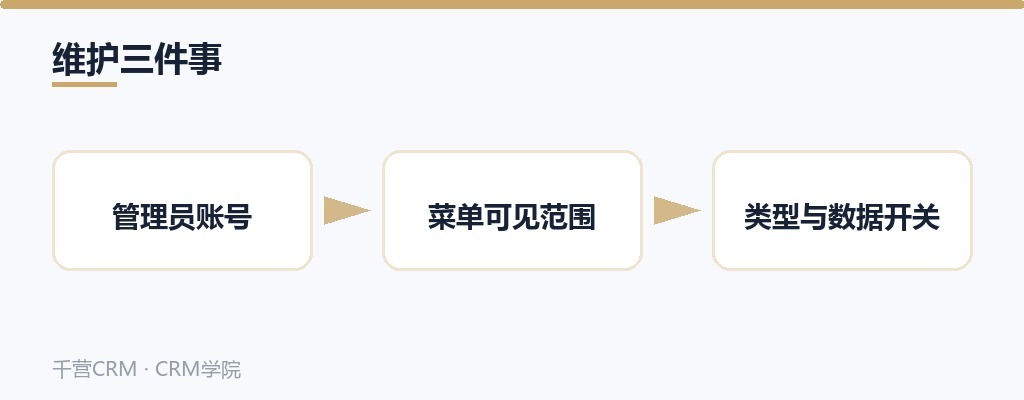
这不是低代码的错,是维护责任的错。成品CRM把高频改动收敛到配置层面,普通管理员看文档就能操作,关键是这三件事要有人认领、有节奏地做,而不是等出事再找人。
二、管理员账号,应该设给哪个人?
千营CRM里创建公司的人默认是超级管理员,拥有系统全部权限;其他人在角色权限里按权限项勾选,个人权限由「角色」和「数据查看范围」两项控制。所以管理员账号要设给每天在公司的人,而不是职级最高的人。
失败经验:一家厂把超级管理员绑在创始人的账号上,创始人出差时手机收不到验证码,全公司的菜单配置和角色调整停了 3 天,销售急着调客户数据查看范围也没人能改。复盘后把超级管理员收归 IT 负责人,创始人用普通角色账号,只把数据查看范围设成全部。权限结构是客户管理数据安全的底座,账号绑错人,后面全是隐患。
三、菜单可见范围:对自己生效还是对全员生效?
菜单管理控制各功能模块对谁可见,销售、分析、拓客、营销、应用每一项都可以勾选。关键是生效范围要选对:仅对自己生效只影响当前登录人,对全员生效会改所有人的菜单,需要管理权限。
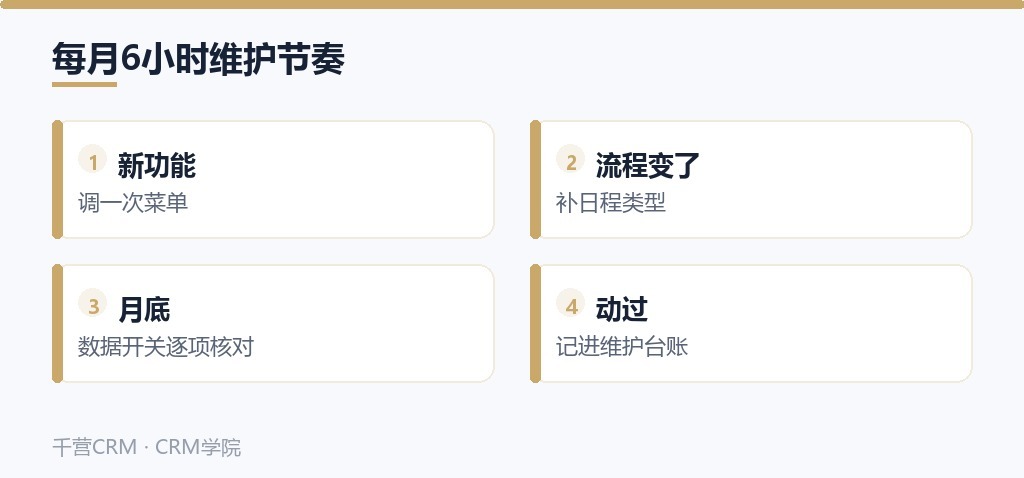
日常维护的节奏:上线当月把全员菜单按岗位配一遍,销售只开销售和分析,管理岗全开;之后每月留出约 6 小时配置工时,处理三类改动——新功能上线调整一次菜单、业务流程变了补一次日程类型、月底把数据安全开关逐项核对一遍。一个 60 人的公司按这个节奏跑,半年配置类改动 11 次,全部由一名内勤完成,没再请过外部顾问。
四、类型与开关:20 个名额和逐项核对的纪律
日程类型上限 20 种,内置五种不可删,自定义名额按业务线分配,别一次铺满——类型越多,员工建日程时越容易随手乱选,日历反而失去分类意义。每季度清一次使用情况,连续两个月没人用的类型就下掉。
数据安全模块的每个配置项都带独立开关,控制敏感信息的展示权限和操作通知。上线第一周把每项开关开着什么、关了什么记录成表,之后月底核对:客户手机号对销售是否可见、导出操作有没有通知管理员,这两项是最常被问的。开关动过就记进维护台账,客户管理的敏感字段谁开谁关,要有账可查。
| 维护项 | 常见症状 | 根本原因 | 改进动作 |
|---|---|---|---|
| 管理员 | 配置没人能改 | 账号绑在老板身上 | 交IT或内勤,老板用普通角色 |
| 菜单 | 新功能没人看到 | 生效范围选错 | 全员配置走对全员生效 |
| 日程类型 | 日历一锅粥 | 类型建太多 | 季度清理,长期不用的下掉 |
| 数据安全 | 敏感字段乱看 | 开关没人核对 | 月底逐项核对并记台账 |
五、什么情况下先别急着迁?
判断条件:20 人以下、流程每月改动少于 2 次的团队,不用专设系统管理员岗,指定一名销售内勤兼管,每月 6 小时工时足够;反过来,如果原来那套低代码应用重度依赖自动化(跨表联动、聚合计算这类),迁移前先盘一遍这些逻辑在成品CRM里怎么落地——自动化重建是迁移里最耗工时的一段,别指望搬完就能用。迁移和数据搬运的坑,参考免费CRM试用的评估清单(免费CRM),按项目制管客户的团队看项目型CRM(项目型CRM)。
把三件事落成动作口诀:一是管理员账号认领到每天在场的人并留备用通道;二是菜单改动先对自己生效验证再对全员推;三是日程类型每季度清一次、数据安全开关月底逐项核对记账。三条做完,维护就从救火变成值班。